Cockpit-Add-on
Die Updates finden, die Software-Updates nicht anzeigt
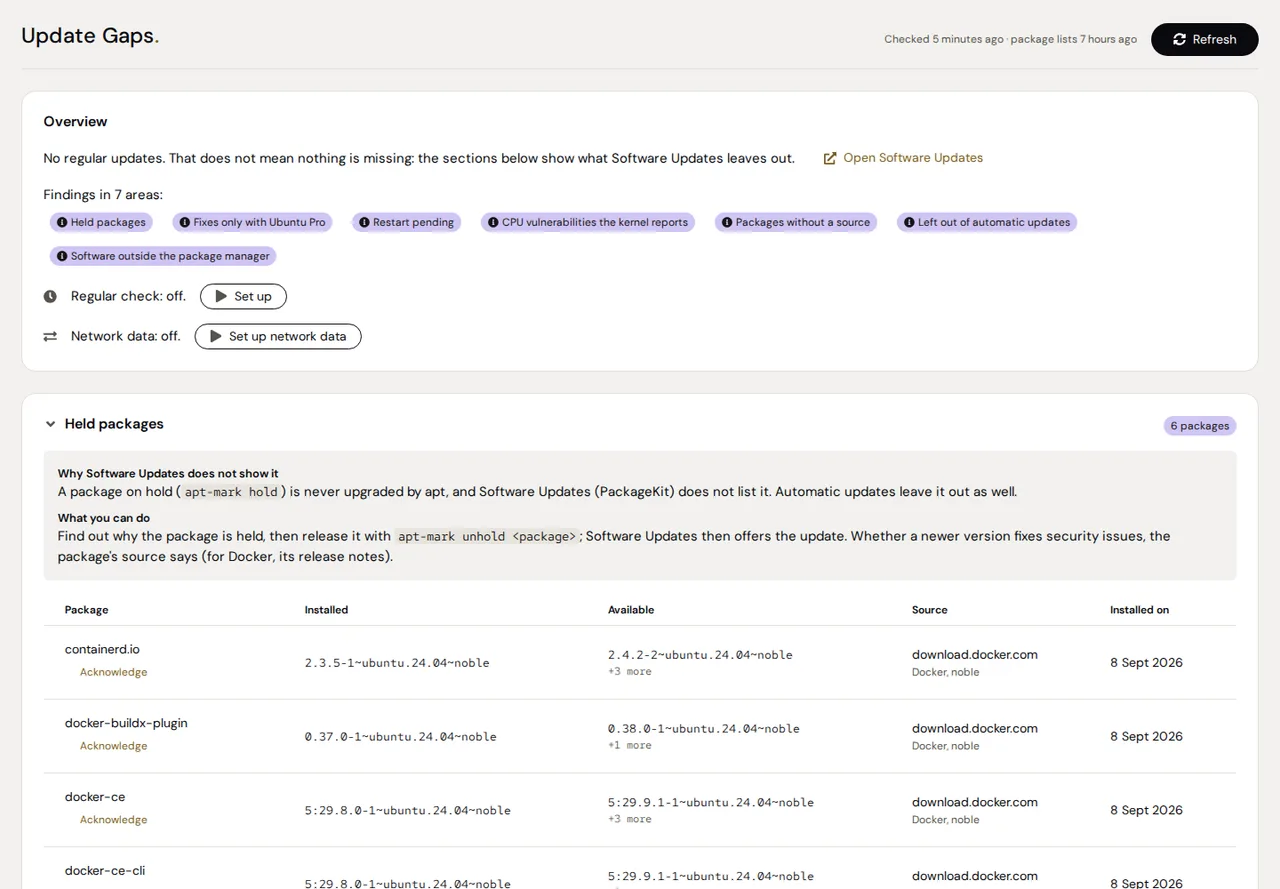
Gehaltene Pakete, Fixes nur mit Ubuntu Pro, ein ausstehender Neustart, ein Kernel-Update, dem in /boot der Platz ausging: Zu jedem Befund sagt die Seite, was fehlt, woher die Angabe stammt, warum Software-Updates in Cockpit es nicht zeigt und was du tun kannst.
- Stabil
- Version 0.7.1
- Apache-2.0
- Cockpit
- Debian 12+
- Ubuntu 22.04+
Das Problem
Keine Updates heißt nicht aktuell.
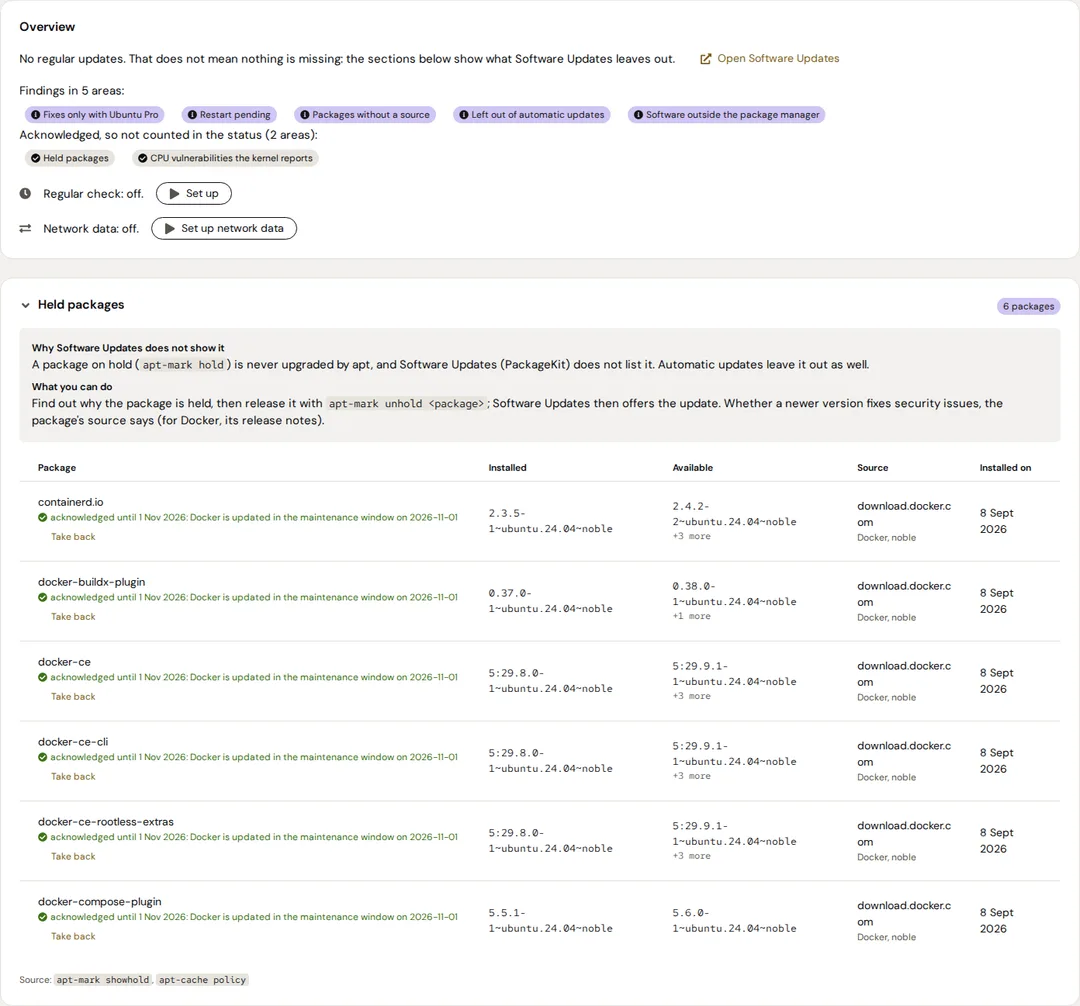
Ein gehaltenes Paket aktualisiert apt nie, und Software-Updates listet es nicht.
Ist der letzte Signaturschlüssel einer Paketquelle abgelaufen, liest apt diese Quelle nicht mehr, und ihre Updates fallen aus jeder Liste. Nur apt update warnt.
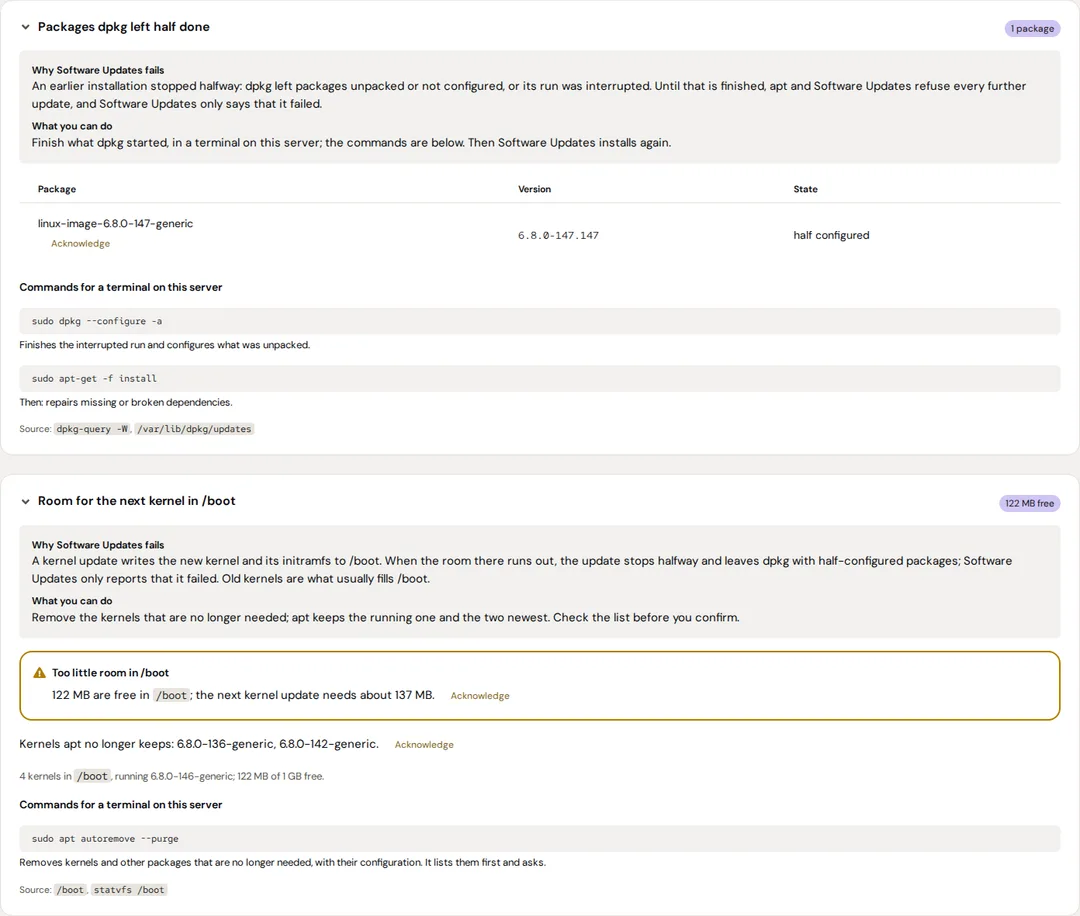
Ein Kernel-Update, dem in /boot der Platz ausgeht, bleibt auf halbem Weg stehen und lässt dpkg halb fertig zurück. Software-Updates meldet nur, dass es gescheitert ist.
Funktionen
Was es kann
Was Software-Updates auslässt
Gehaltene Pakete, Fixes nur mit Ubuntu Pro, ein ausstehender Neustart, CPU-Schwachstellen laut Kernel, Firmware (mit fwupd), Snaps, die nicht aktualisiert werden, Pakete ohne Paketquelle, Backports, Software außerhalb des Paketmanagers und das Ende der Unterstützung.
Wenn die Pflege schiefging
Pakete, die dpkg halb fertig liegen ließ, zu wenig Platz in /boot für den nächsten Kernel, abgelaufene Signaturschlüssel, alte Paketlisten, schrittweise verteilte Updates, an denen Software-Updates scheitert, und was der letzte Lauf der automatischen Updates getan hat.
Warum, und was du tun kannst
Jede Karte sagt, warum Software-Updates es nicht zeigt, was du tun kannst und woher die Daten stammen. Befehle stehen zum Kopieren für ein Terminal bereit; die Seite installiert nichts.
Seit wann
Ein Befund, den schon eine frühere Prüfung sah, sagt, seit wann es ihn gibt. Die Seite sagt immer, wie alt ihre Daten sind und wann apt zuletzt seine Paketlisten aktualisiert hat.
Für eine Weile quittieren
Mit Administratorrechten lässt sich ein Befund, der so sein soll, bis zu einem Tag deiner Wahl quittieren, höchstens 90 Tage im Voraus, auf Wunsch mit Grund. Die Seite zeigt ihn weiter; der Status zählt ihn nicht mehr.
Netzdaten, wenn du willst
Einmal eingerichtet, holt ein Dienst ohne Root-Rechte einmal am Tag Sicherheitslücken, die Ubuntu noch nicht behoben hat, Fixes, die die Projekte selbst veröffentlicht haben, und neuere Versionen anderswo in Ubuntu.
Warum Software-Updates sie nicht zeigt
Einige der Bereiche, die das Add-on prüft, und warum Software-Updates in Cockpit sie übersieht. Ein leerer Abschnitt heißt nie „sicher“: Die Seite nennt, was sie nicht geprüft hat.
| Bereich | Warum Software-Updates es nicht zeigt |
|---|---|
| Gehaltene Pakete | Ein gehaltenes Paket aktualisiert apt nie, und PackageKit listet es nicht. |
| Fixes nur mit Ubuntu Pro | Ohne Ubuntu Pro hat apt keine Quelle für esm-apps und esm-infra. |
| Neustart ausstehend | Unter Debian und Ubuntu sagt Cockpit nicht, wann ein Neustart aussteht. |
| Schrittweise verteilte Updates (Ubuntu) | Software-Updates listet sie, aber die Installation scheitert an ihnen und an jedem anderen Update, das mit ihnen kommt. |
| Signaturschlüssel der Paketquellen | Ist der letzte Schlüssel einer Quelle abgelaufen, liest apt sie nicht mehr; nur apt update warnt. |
| Ende der Unterstützung | Cockpit zeigt nicht, wann ein Release keine Updates mehr bekommt. |
Bilder
Sicherheit
- Nur lesend: Die Prüfung führt nie apt update aus und installiert, entfernt oder startet nichts neu. Die Seite kann nur die eigene regelmäßige Prüfung und die Netzdaten ein- und ausschalten und Befunde quittieren.
- Jede Prüfung läuft als gehärteter systemd-Dienst ohne Netzwerkzugang, auch wenn du auf „Aktualisieren“ klickst.
- Netzdaten gibt es erst, wenn du sie einrichtest, von einem eigenen Dienst ohne Root-Rechte. Was den Server verlässt: der Name des Release, die Namen ausgewählter Quellpakete und welche aus einer festen Liste von Projekten installiert sind.
- Zugangsdaten in den Adressen der Paketquellen werden aus dem Zustand entfernt, den jeder lokale Benutzer lesen kann.
- Der Browser stellt keine externen Anfragen: Die Schriften liefert das Add-on mit.
Installieren
Installation
Voraussetzungen
- Debian 12 oder neuer oder Ubuntu 22.04 oder neuer, mit systemd
- Cockpit 264 oder neuer
- Python 3.8 oder neuer (nur die Standardbibliothek)
- Optional, genutzt, wenn vorhanden: needrestart, ubuntu-pro-client, distro-info-data, unattended-upgrades, gpg, fwupd
Aus der Azentrius-Paketquelle
Für Debian und Ubuntu. Richte die Paketquelle einmal ein:
curl -fsSLO https://packages.azentrius.com/azentrius-repository.deb
sudo apt install ./azentrius-repository.deb
sudo apt update
Installiere dann Update Gaps in Cockpit unter Anwendungen oder auf der Konsole:
sudo apt install cockpit-update-gaps
Die Updates deines Systems halten es aktuell. Installiere es auf jedem Server, den du in Cockpit ansiehst, und öffne die Seite einmal mit Administratorrechten: Sie prüft den Server dann von selbst. Richte dort die regelmäßige Prüfung ein und, wenn du willst, die Netzdaten.
Aus den Dateien eines Releases
Jedes Release enthält das .deb, SHA256SUMS und einen signierten Build-Nachweis. Prüfe beides vor der Installation:
sha256sum --ignore-missing -c SHA256SUMS
gh attestation verify cockpit-update-gaps_X.Y.Z-1_all.deb --repo Azentrius/cockpit-update-gaps
sudo apt install ./cockpit-update-gaps_X.Y.Z-1_all.deb
Unterstützte Systeme, Einstellungen und Deinstallation: siehe README.
Fragen
Installiert es Updates?
Nein. Es liest nur. Wo eine Karte Befehle nennt, sind sie zum Kopieren in ein Terminal gedacht.
Heißt eine leere Seite, dass der Server sicher ist?
Nein. Ein leerer Abschnitt heißt nie „sicher“: Die Seite sagt immer, was sie nicht geprüft hat, was ausgelassen wurde und wie alt ihre Daten sind.
Welche Systeme prüft es?
Debian 12 und neuer und Ubuntu 22.04 und neuer. Fedora, RHEL und openSUSE werden noch nicht geprüft, und die Paketquelle bietet das Add-on nur für Debian und Ubuntu an.
Sendet es Daten irgendwohin?
Nur wenn du die Netzdaten einrichtest. Dann geht einmal am Tag der Name des Release an die Sicherheitsdaten von Canonical, die Namen ausgewählter Quellpakete an Launchpad und welche aus einer festen Liste von Projekten installiert sind an GitHub.
Kann ich einen bekannten Befund ausblenden?
Ja, mit Administratorrechten: Quittiere ihn bis zu einem Tag höchstens 90 Tage im Voraus. Er bleibt auf der Seite und zählt nach diesem Tag wieder, oder sobald er sich auf eine Weise ändert, die zählt. Manche Befunde, etwa ein ausstehender Neustart, lassen sich nicht quittieren.
Prüft es Container-Images?
Nein. Image Update Monitor zeigt die Versionen deiner Container.
Brauche ich es auf jedem Server?
Ja, auf jedem Server, den du in Cockpit ansiehst, auch hinter einer Cockpit-Bastion. Status Board zeigt den Zustand aller auf einer Seite.
Was es unterscheidet
Software-Updates vergleicht die installierten Pakete mit den Paketquellen. Update Gaps sieht sich an, was dieser Vergleich auslässt, und den Zustand des Systems drumherum. Es ändert von sich aus nichts. Container-Images sind Sache von Image Update Monitor, was von wo erreichbar ist, die von Security Monitor.
Weiterführend
Ebenfalls von Azentrius
- Security Monitor – Je Port, von wo er erreichbar ist und welche Regel entscheidet, dazu SSH, Anmeldungen, Container-Härtung, CrowdSec und fail2ban.
- Image Update Monitor – Konfigurierte, laufende und neueste Docker-Versionen, mit Rollback-Image und Dumps für unterstützte Datenbanken.
- Status Board – Der Zustand der Azentrius-Add-ons auf jedem Host des Host-Umschalters von Cockpit, eine Zeile je Host, eine Kachel je Add-on.